

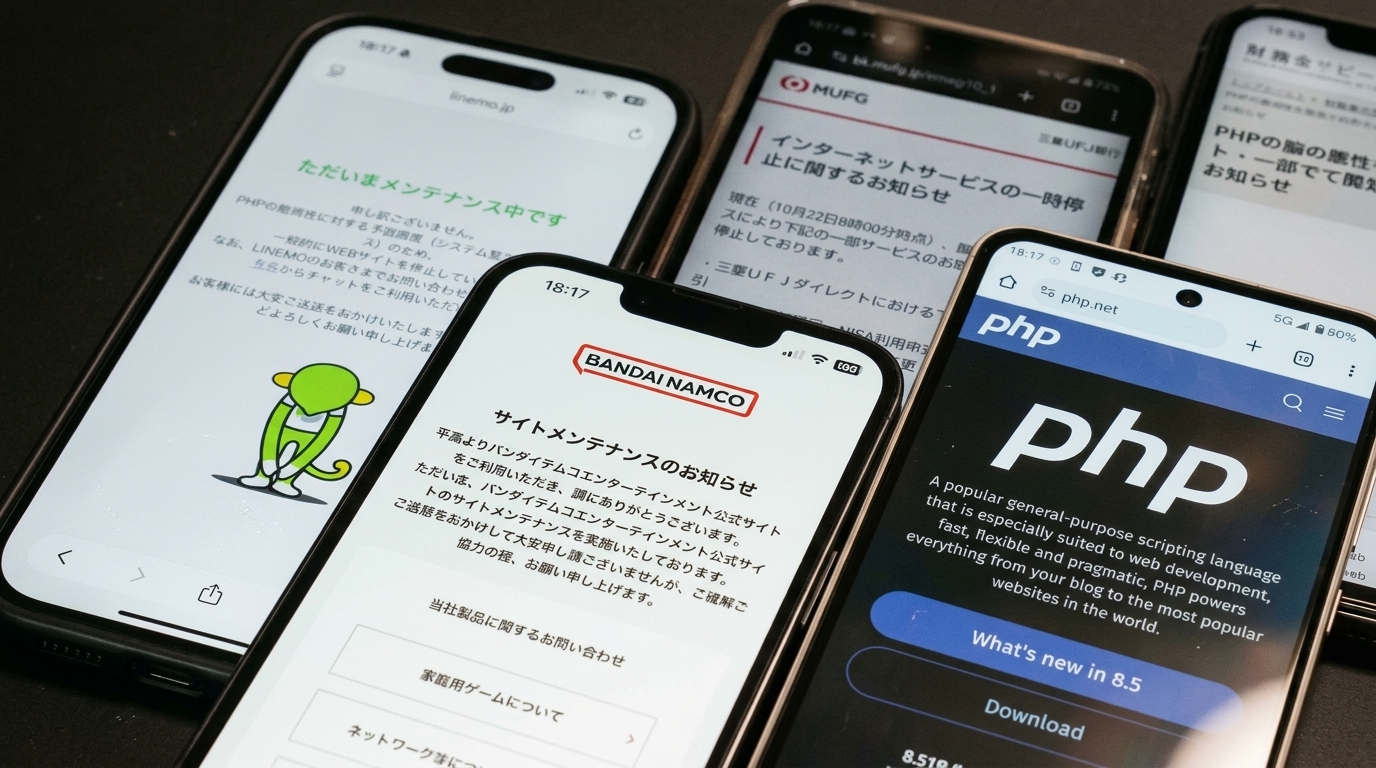
Hubo un tiempo en que los ciberdelincuentes llegaban primero a las vulnerabilidades. Esta semana se demostró que ese guion ha cambiado: dos fallas críticas de PHP fueron descubiertas por modelos de inteligencia artificial antes de que ningún atacante pudiera explotarlas, y su corrección coordinada movilizó a mantenedores, gigantes tecnológicos y agencias de seguridad de tres continentes.
El día en que se paralizaron webs de gobiernos
El 21 de octubre, a las 13:30 UTC, el proyecto PHP liberó las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35. La recomendación no dejó margen: actualizar de inmediato. Los sitios de ministerios y empresas de países como Japón suspendieron operaciones preventivamente mientras administradores de todo el mundo aplicaban los parches y reiniciaban servidores.
Las vulnerabilidades —CVE-2026-109618 y CVE-2026-109619, apodadas «php2shell»— podrían haber sido catastróficas: ambas permiten ejecución remota de código sin autenticación, y afectan a todas las versiones de PHP desde la 5.4, que sirven peticiones web. CISA emitió una alerta urgente y Cloudflare ya observaba tráfico de ataque contra sus clientes horas antes del parche.
Anatomía de las fallas
La primera vulnerabilidad explota la corrupción de memoria durante el manejo del límite de memoria configurado por el usuario. La segunda es más sutil: el estado interno de una petición puede sobrevivir a un error fatal y ser reutilizado por la siguiente solicitud del mismo proceso, permitiendo tanto ejecución de código como filtración de datos sensibles de otros usuarios del servidor.
Los investigadores detallan que la configuración más expuesta es Apache con mod_php, donde existe un exploit funcional que se dispara antes de que corra cualquier código de la aplicación. Para quienes no pueden actualizar de inmediato, hay mitigaciones temporales, pero la única solución completa es el parche.
Dos años de titubeos y un final feliz
La crónica que la Fundación PHP hizo pública es tan instructiva como incómoda. En 2024, Quarkslab realizó la primera auditoría externa «en años» y encontró los primeros indicios del problema de memoria. Pero la corrección se estancó por una «falla estructural»: el equipo temía publicar una solución equivocada y acumulaba responsabilidades sin recursos.
En 2026, con un equipo de seguridad renovado y el apoyo de Alpha-Omega, la IA cambió las reglas. Claude Mythos de Anthropic y Daybreak Red de OpenAI escanearon el código; Calif reportó la ejecución remota de código en julio, OpenAI confirmó la misma causa raíz ese mismo día, y Wiz aportó vectores adicionales. Desde el 11 de agosto, todo apuntó a una sola meta: el parche del 21 de octubre.
La polémica del embargo roto
No todo fue ejemplar. El 20 de octubre los identificadores de las fallas se filtraron, y Calif publicó accidentalmente un video con su prueba de concepto. Lo más grave: Chainguard publicó seis horas antes del acuerdo imágenes compiladas con el parche, alegando que su propia IA había redescubierto la falla. La Fundación lo consideró una traición a semanas de coordinación.
La historia termina con una doble lección: la IA ya encuentra vulnerabilidades a una velocidad que ningún equipo humano puede igualar, pero el ecosistema del software libre que sostiene el 70 % de la web necesita financiamiento estable. Como resume la Fundación, la tecnología acelera la detección, pero «los ingenieros experimentados» siguen siendo quienes salvan internet, parche a parche.
Hashtags: #PHP #SeguridadInformática #IA #PatchThePlanet #Wiz #Calif #Chainguard #CódigoAbierto #VulnerabilidadesCríticas